Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM

这些不是摆着好看的铜牌,而是分别对应”数据怎么守、流程怎么管、服务怎么稳”三件实事,每一件都和你的采购风险直接相关,也直接关系到你年底能不能跟董事会交差。
“你们这系统采集销售通话,数据安全怎么保证?过等保了吗?”——这是我陪销售 VP 见客户法务时,被问得最多的一句话。老板和法务不关心你的 AI 多聪明,他们先要一句能对内合规交代的话。
这关过不了,后面再好的功能也进不了采购流程,预算申请都递不上去,连比价的机会都没有。
等保三级是国内对非银行机构信息系统较高的安全等级要求。它意味着系统在身份鉴别、访问控制、数据完整性上要达到明确标准,不是厂商自己贴个标就完事。
对老板来说,等保三级等于一句能写进采购合规文件的安心话:这家厂商的数据保护,过了监管的硬杠,法务那关更好过。很多大客户的准入清单里,等保三级是硬性前置项,没有就直接出局,连谈价格的资格都没有。
ISO 27001 是信息安全管理体系的国际标准。它管的不只是技术,而是一整套”谁能动数据、怎么动、出了事怎么追”的制度。
和等保三级互补:一个是国内的合规门槛,一个是国际通用的管理框架。两份加起来,说明它不是只在中国市场临时合规,而是按全球通行的规矩来。和海外或跨国团队打交道时,这张证书能少解释很多废话,采购流程也顺得多,不至于卡在对方合规审查上。
很多人只盯安全,忽略交付。信息技术服务管理体系认证管的是”服务能不能持续稳定”,ISO 9001 管的是”质量有没有体系保障”。
销售 AI 不是卖完就走,要长期陪跑。这两项资质,决定的是你后面三年用得顺不顺,出问题有没有人兜得住。没有体系保障的厂商,今天服务好,明天团队一散就没人管了,这才是最贵的隐性成本——比软件授权贵得多,还看不见。
资质之外,硬件设计也把安全做在了最前面。勒翼昂智慧耳机内置金融级加密芯片,数据加密传输;更关键的是本地不存储录音——声音在设备端处理完即上传,本机不留底。
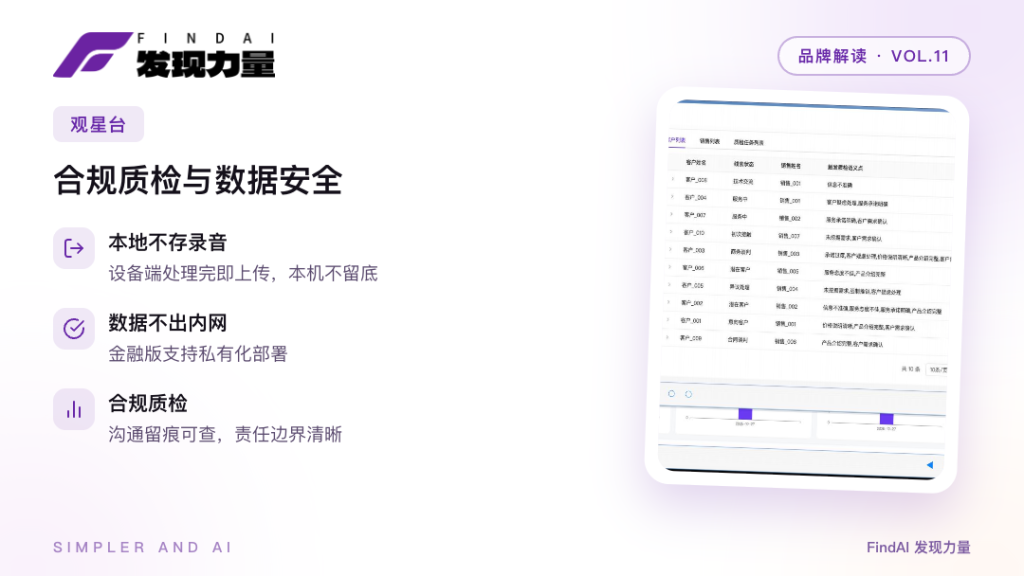
这比”加密存着”更彻底:数据根本没落盘,泄露风险从根上砍断。对法务来说,这句话比任何承诺都好使——没有本地副本,就没有泄露源,合规答辩时底气足。金融版还支持数据不出内网,进一步把边界收死,满足金融客户最严的那道线。
关注 FindAI发现力量,下一篇我们直接用客户数据回答”靠不靠谱”。
讲了这么多,落到采购动作上,建议你把这几项直接写进需求文档:等保三级、ISO 27001、信息技术服务管理体系、ISO 9001,四项缺一不可;硬件侧再确认金融级加密芯片与本地不存储录音两项硬指标。
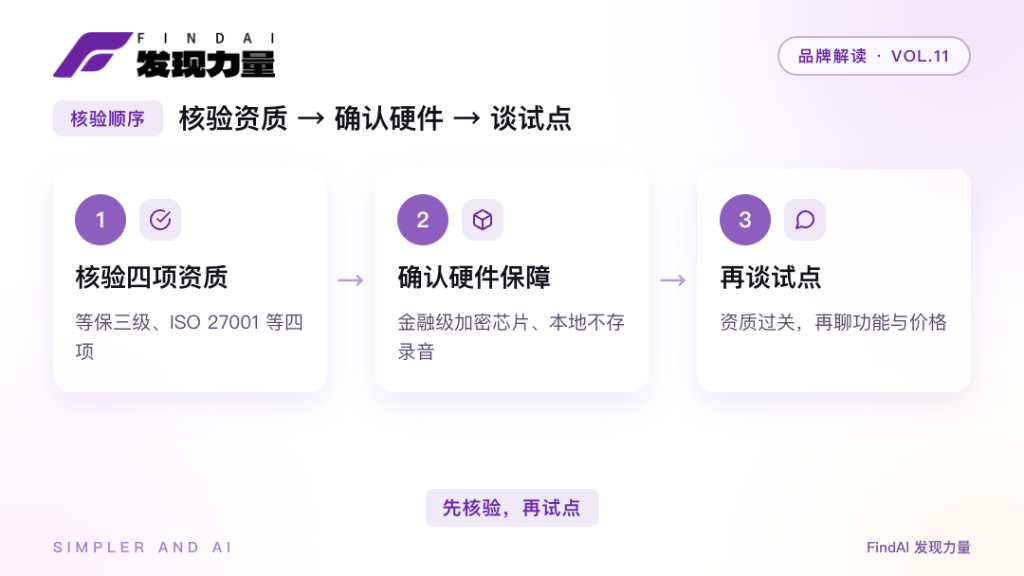
法务最关心的往往不是”有没有证书”,而是”出了事谁负责”。把资质对应的责任边界问清楚,比囤一堆铜牌管用。对金融、政企这类强合规行业,数据不出内网这一条,可能直接决定你能不能用、敢不敢用。
安全是销售 AI 的入场券,不是加分项。这张清单过不了,后面的功能再好也别碰——见过太多团队在演示里很爽,一进合规审查就被卡死,前期投入全打水漂。把资质先核验完,再谈试点,顺序别反。
如果你正准备启动采购,不妨现在就把上面那张清单复制到需求文档里,作为硬性门槛。过不了的直接淘汰,省下的评估精力可以集中在少数几家真正合规的厂商身上。
资质看着枯燥,却是销售 AI 里最不该省的一环。它不性感,但能让你睡得着觉——这点对老板和法务,比任何演示都重要。我见过不少团队前期图省事跳过核验,后面数据合规出问题,上上下下跟着填坑,代价远超过当初多花的那点尽调时间。
合规没有侥幸,只有前置和补救两种成本,前者永远便宜。把它写进采购的第一道关卡,后面省下的麻烦,会远超你的预期。这也是我建议老板亲自过一遍资质、别全丢给 IT 的原因。
问:等保三级和 ISO 27001 哪个更重要?
都重要,管的事不同。等保三级是国内的合规硬门槛,ISO 27001 是国际信息安全的管理框架,两者互补。
问:本地不存储录音,那数据存在哪?
录音在耳机端处理并加密上传后,本机不留存;后续数据按企业部署模式(SaaS 或私有化)进入对应环境,金融版支持数据不出内网。
问:这些资质普通采购能查到吗?
属于厂商公开的合规资质,可要求对方提供证书编号并在官网或权威平台核对。
如果你也在被同样的问题困住,欢迎在公众号后台留言交流。
关注 FindAI发现力量,看更多销售管理的实战拆解。
作者:FindAI 解决方案顾问