Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM
Address
304 North Cardinal St.
Dorchester Center, MA 02124
Work Hours
Monday to Friday: 7AM - 7PM
Weekend: 10AM - 5PM

真安全不是把漏洞补厚,而是让漏洞从一开始就不产生——采集端不留原始录音,比层层加密更治本。
大多数老板一问数据安全,开口就是”你们数据存哪、怎么加密”。我做了多年销售管理咨询,反倒觉得这个问法问偏了。真正的安全起点不在加密存储——存储再严,录音一旦被采下来,就留下一条泄露的尾巴。
更稳的思路是:在采集端就不留原始录音,从源头把风险掐掉。再往上叠加密芯片、资质认证和私有化部署,才是完整的安心逻辑。
很多企业把安全预算全压在”存好”上:机房加固、传输加密、权限分级,层层设防。方向没错,但顺序是反的。只要原始录音被录下来,它就成了一项要长期看护的资产,看护链条上任何一环松一点,前面全白费。
把目光往前推一步,问题就简单了。如果采集设备从一开始就不把原始录音落地,”存储泄露”这个环节根本不存在。安全不是把漏洞补厚,而是让漏洞从一开始就不产生。
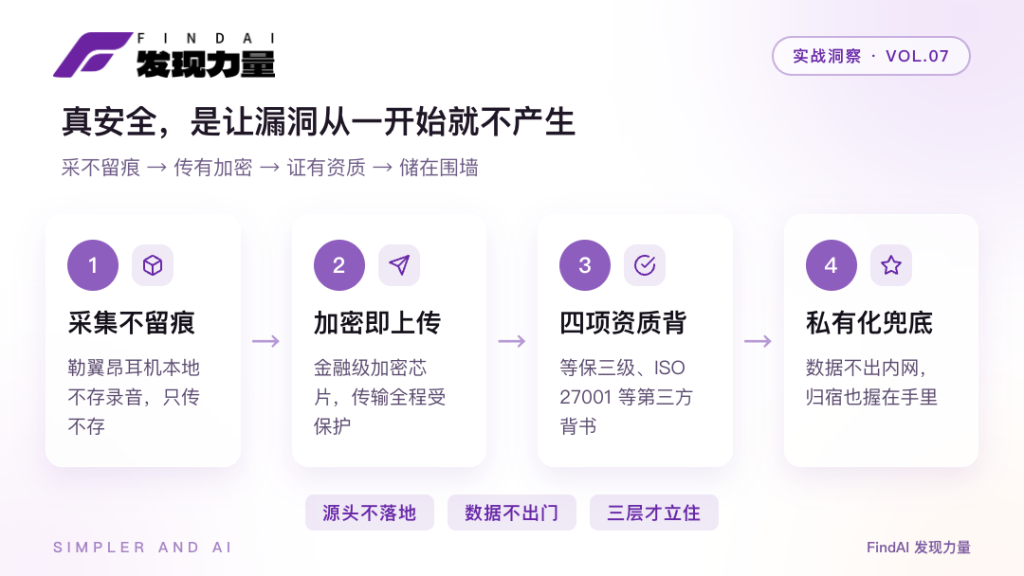
安全三层链:采不留痕 → 传有加密 → 证有资质 → 储在围墙
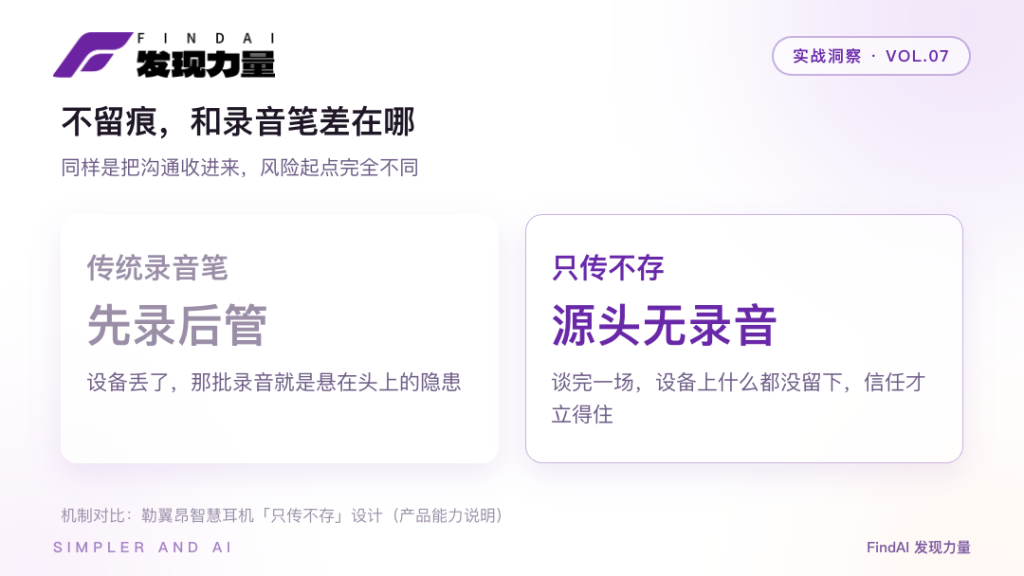
同样收沟通,风险起点完全不同:只传不存 vs 传统录音笔
落到硬件上,就是这个原则。勒翼昂智慧耳机在采集沟通数据时,本地不存储录音,数据通过金融级加密芯片即时上传,原始音频不在设备里留底。销售的耳朵上戴着的是个”只传不存”的采集器,谈完一场,设备上什么录音都没留下。
这跟传统录音笔的逻辑完全相反。录音笔是先录了再说,万一设备丢了,那批录音就成了悬在头上的隐患;只传不存从根上没了这层担心。销售真正担心的那句话是”这玩意是不是一直在录我”——告诉他们”设备本地不存任何录音”,比解释十遍加密算法都管用。
不落地不等于裸奔传输。设备里那颗金融级加密芯片,负责把上传前的数据先加密,传输全程受保护。配合无网闪存能力,断网时也能临时缓存、联网即传,不会因为一次信号不好就丢数据,也不会为了补传把录音长期摁在本地。
再加上单耳续航十二小时、综合六十小时这类硬指标,一线整天戴着也不用老惦记充电,采集的连续性有保障,安全链才不断。评估这类产品,别只盯着芯片参数表,更要问清断网时怎么办、本地到底留不留、丢了设备会不会泄——这三个问题问完,真假安全一目了然。
光说产品自证不够,得有第三方背书。厂商持有等保三级、ISO 27001、ISO 9001 与信息技术服务管理体系四项认证,分别对应数据防护强度、信息安全流程、质量管控和服务体系,不是凑数的门面。
老板要把这套拿去和法务、董事会沟通时,一句”我们有等保三级和 ISO 27001″比任何演示视频都有分量。资质是别人替你审过的结论,用它去说服内部,阻力小得多。
对数据出境零容忍的行业,还有最后一层的兜底:私有化部署。数据不出内网,运行环境握在自己手里,从采集到落库整条链路都在企业围墙内。这跟前面说的”采集端不留痕”是两层叠加——源头不落地,归宿不出门,双保险。
所以别再只问”存哪、怎么加密”了。先问”采集的时候留不留原始录音”,再问”数据能不能不出内网”,最后才看资质和芯片。顺序对了,一句能同时给员工和法务定心的话也就清楚:我们不录你的音,数据也不出门。
你们团队现在更怕泄密,还是怕被录?评论区聊聊,采购时照着这三问去问厂商。
下一篇我们拆:上线之后业绩为啥没涨。关注 FindAI发现力量,不迷路。
FindAI发现力量 · 让沟通进系统,也让风险止在源头